Bob le développeur
Estimer

(00)Bob le développeur

Expert en conformité RGPD pour applications web

Développeur apps web & mobile conformes RGPD en France

Agence spécialisée en conformité RGPD pour applications web et mobile. Privacy by design, gestion du consentement, droits des personnes, registre des traitements. Nos fondateurs travaillent dans la e-santé depuis 2017. Nous développons des applications conformes RGPD, notamment pour le secteur e-santé et fintech. Stack : React, Next.js, Node.js, React Native.

FIG. 00CONFORMITÉ RGPD04Registre des traitementsDOCUMENTÉ03Droits des personnesACCÈS, OUBLI02Gestion du consentementCOOKIES01Privacy by designDÈS LA CONCEPTIONVOTRE APPLICATION

Résumé

En bref

Bob le développeur est une agence spécialisée en conformité RGPD pour applications web et mobile, fondée en 2020 par des entrepreneurs issus du secteur santé, passés par Station F. Nous développons des applications conformes RGPD, HDS et autres régulations sectorielles. Notre approche : privacy by design dès la conception, consentement explicite, gestion des droits des personnes (DSAR, droit à l'oubli, portabilité), registre des traitements documenté. Nous collaborons avec des startups fintech, e-commerce, SaaS et établissements publics. Stack : React, Next.js, Node.js, React Native. Budget : à partir de 12 000 € pour une audit + conformité essentielle.

Expertise

Notre expertise RGPD

Des solutions RGPD qui protègent les données personnelles et respectent la réglementation française
01

Privacy by design et conformité RGPD

Nous intégrons la protection des données dès la conception de votre application, en respectant le principe de privacy by design exigé par le RGPD. Notre approche couvre le chiffrement des données au repos (AES-256) et en transit (TLS 1.3), la pseudonymisation des données sensibles, la minimisation des données collectées, le contrôle d'accès basé sur les rôles (RBAC), la traçabilité complète des accès aux données. Cette approche est plus efficace et moins coûteuse qu'une conformité ajoutée après coup. Nos fondateurs travaillent dans la e-santé depuis 2017. Nous développons des applications conformes RGPD, notamment pour le secteur e-santé (données de santé sensibles au sens de l'article 9 du RGPD) et fintech (données financières). Cette expérience nous permet de créer des solutions robustes et maintenables.
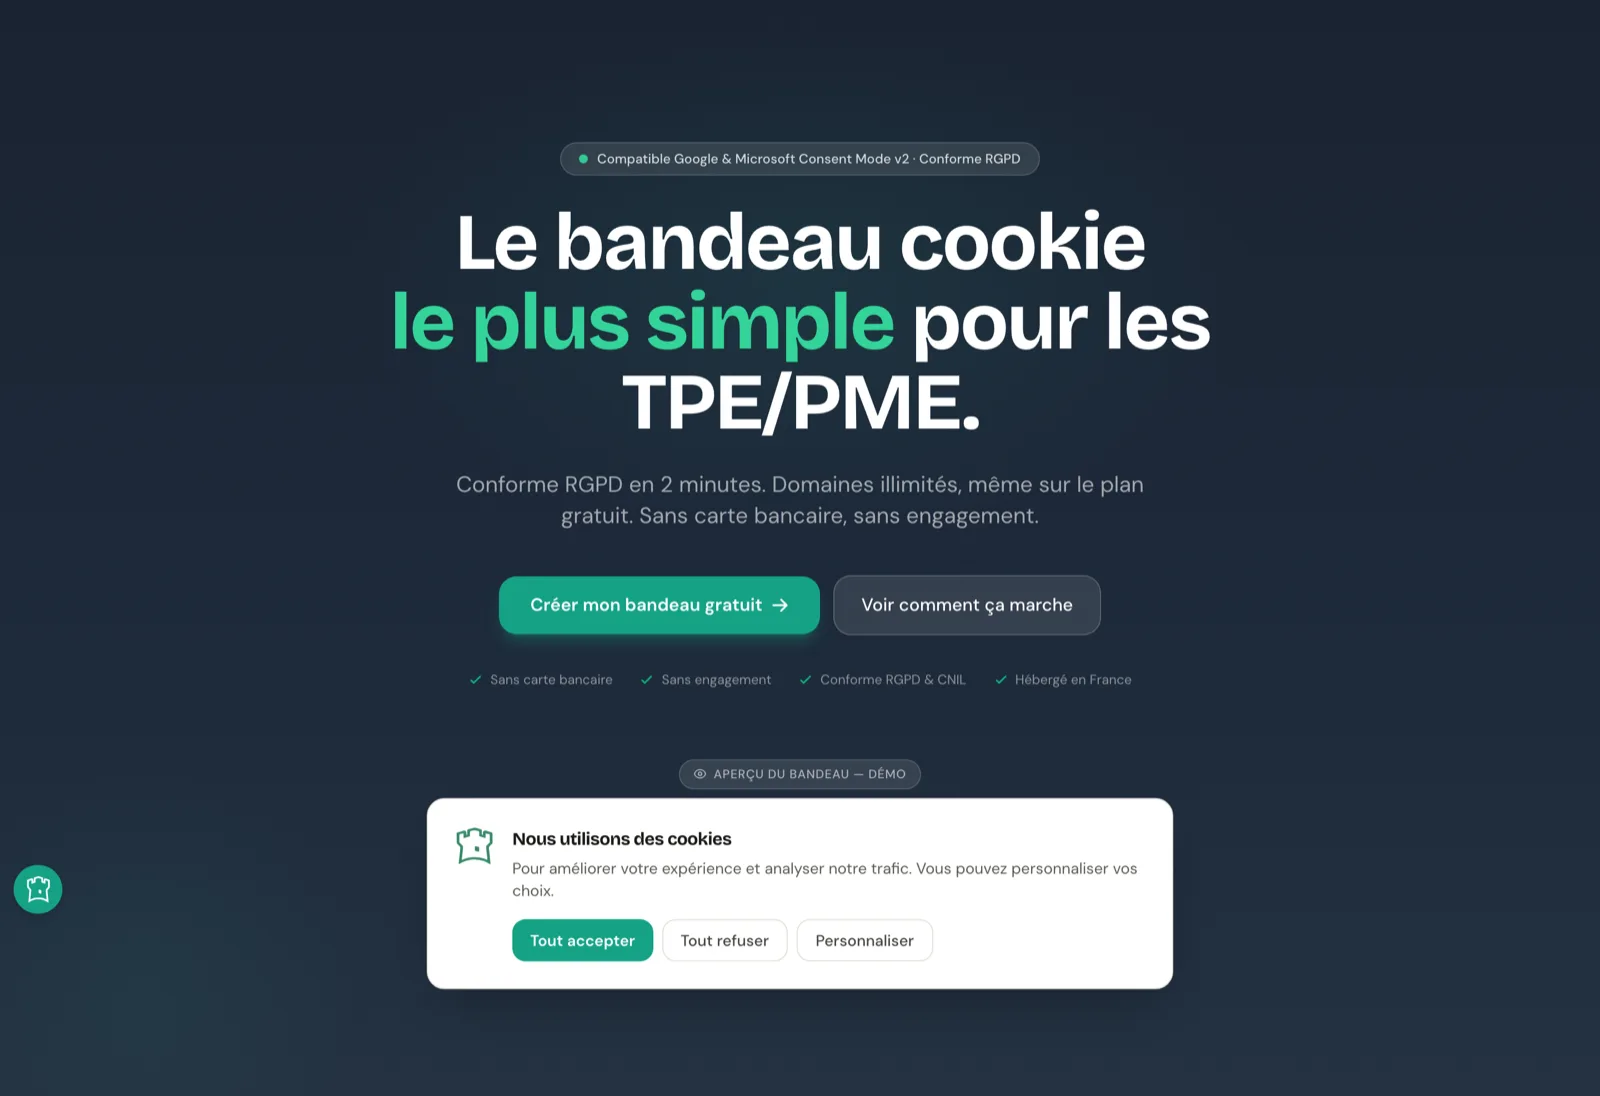
FIG. 01PRIVACY BY DESIGNAES-256TLS 1.3PSEUDONYMISATIONACCÈS PAR RÔLESDONNÉES PERSONNELLES
02

Gestion du consentement et bandeaux cookies

Le consentement est l'une des six bases légales du RGPD : il n'est pas requis pour tout traitement. Il l'est en revanche pour les cookies et traceurs non essentiels, et doit alors se manifester par une action positive (opt-in, pas opt-out) avant tout dépôt. Nous implémentons des solutions de gestion du consentement claires et traçables : bandeaux cookies qui décrivant chaque catégorie (nécessaires, analytiques, marketing), boutons distincts pour accepter/refuser par catégorie, conservation de la preuve du consentement pour au moins 12 mois. Nous intégrons le Google Consent Mode v2 pour la conformité avec Google Analytics, et la TCF de l'IAB Europe pour l'écosystème publicitaire, tout en respectant les directives CNIL. Cette approche va au-delà des obligations légales minimales pour offrir une transparence réelle aux utilisateurs. Pour les projets qui veulent aller vite, nous nous appuyons sur notre propre CMP, ConsentLab, qui couvre ces exigences nativement : Consent Mode v2, blocage des scripts avant consentement et preuve de consentement horodatée.

FIG. 02OPT-INVOTRE-SITE.FRVos choixNécessairesTOUJOURS ACTIFAnalytiquesMarketing
03

Droits des personnes et gouvernance des données

Le RGPD confère aux personnes des droits fondamentaux : droit d'accès (DSAR), droit de rectification, droit à l'oubli (suppression), droit à la portabilité, droit d'opposition. Techniquement, nous implémentons : des APIs d'export de données en format structuré (JSON, CSV), des mécanismes de suppression complète et traçable (y compris dans les sauvegardes), des processus d'authentification forte pour confirmer l'identité de la personne, des délais de traitement respectant le délai légal d'un mois. Pour les secteurs régulés (santé, finance), nous adaptons ces droits selon les obligations légales spécifiques. Un registre des traitements documenté permet de justifier à tout moment la conformité auprès de la CNIL.

FIG. 03DROITS DES PERSONNESAccès (DSAR)RectificationDroit à l’oubliPortabilitéOppositionVotre applicationDÉLAI LÉGAL : UN MOIS

Notre solution

ConsentLab, notre plateforme de gestion du consentement

ConsentLab

Nous avons développé notre propre CMP conforme RGPD et CNIL. ConsentLab gère nativement Google Consent Mode v2, le blocage des scripts avant consentement et la preuve de consentement horodatée, avec un widget de moins de 5 ko. Plan gratuit, sans carte bancaire. Ce site l'utilise pour son propre bandeau.

Consent Mode v2Preuve de consentementMarque blanche
Aperçu de ConsentLab, bandeau de consentement conforme RGPD

Histoire

Notre histoire dans la conformité RGPD

En 2017, nos fondateurs se sont rencontrés à Station F alors qu'ils révolutionnaient déjà le secteur de la e-santé en France. Le RGPD, adopté en 2016, allait s'appliquer en 2018, et leur startup de télémédecine traitait des données sensibles (données de santé au sens de l'article 9). Ils ont dû maîtriser la conformité RGPD dès 2017, bien avant que la plupart des agences web ne s'y intéressent.

Cette expérience nous a donné une compréhension fine des enjeux RGPD : privacy by design, consentement explicite, gestion des droits des personnes, registre des traitements, impact des amendes CNIL. Nous avons vu des startups perdre des investissements pour non-conformité RGPD, et d'autres lever des fonds grâce à une conformité proactive.

Depuis, nous avons accompagné des startups fintech, e-commerce, SaaS et des établissements publics dans leur mise en conformité RGPD. Notre expertise technique alliée à notre compréhension du cadre réglementaire français nous permet de créer des solutions qui protègent réellement les données personnelles, sans sacrifier la performance ou l'expérience utilisateur.

Nous maîtrisons les technologies modernes (React, Next.js, Node.js, React Native) tout en respectant les contraintes spécifiques du RGPD : chiffrement, pseudonymisation, contrôle d'accès, traçabilité, registre des traitements documenté. Notre approche : mettre en conformité dès la conception plutôt que de corriger après une violation.

Réalisations

Nos réalisations conformes RGPD

Des projets conformes RGPD qui démontrent notre expertise en protection des données personnelles
ConsentLab

Plateforme de gestion du consentement RGPD

ConsentLab

ConsentLab est la plateforme de gestion du consentement (CMP) conforme RGPD que nous avons conçue et développée en interne, pensée comme une alternati...

Next.jsNest.jsPostgreSQL
AP-HP (Assistance Publique - Hôpitaux de Paris)

Dashboard BI de l'activité chirurgicale

AP-HP (Assistance Publique - Hôpitaux de Paris)

CareSentinel est un tableau de bord de Business Intelligence conçu en partenariat direct avec l'AP-HP (Assistance Publique - Hôpitaux de Paris), le pl...

Next.jsTypeScriptTailwind CSS
Zenior

Comparateur d'établissements pour seniors

Zenior

Zenior est une plateforme dédiée à l’accompagnement des personnes âgées et de leurs familles : elle permet de rechercher, comparer et sélectionner des...

Next.jsNest.jsPostgreSQL
Hypnolib

Marketplace de thérapeutes, web et mobile

Hypnolib

Hypnolib, start-up ambitieuse dans la e-santé, souhaitait lancer sa plateforme de réservation de séances de thérapies avant la rentrée 2021. L'objecti...

Next.jsSaleorNest.js

Pourquoi Bob

Pourquoi choisir Bob pour votre conformité RGPD ?

Une expertise unique qui combine des fondateurs dans la e-santé depuis 2017, maîtrise technique et compréhension des enjeux réglementaires.
01
Fondateurs dans la e-santé depuis 2017

Nos fondateurs ont développé des applications conformes RGPD dès 2017 dans le secteur e-santé, bien avant que la plupart des agences ne s'y intéressent. Cette expérience nous donne une compréhension fine des enjeux : privacy by design, consentement explicite, gestion des risques, inspection CNIL.

02
Conformité et sécurité

Nous maîtrisons le cadre RGPD français et européen : LCEN, ePrivacy, directives CNIL, évolutions réglementaires. Toutes nos solutions intègrent la sécurité dès la conception : chiffrement AES-256, TLS 1.3, contrôle d'accès RBAC, traçabilité complète. Nous garantissons la sécurité et la confidentialité des données.

03
Expertise technique RGPD

Nous développons des solutions RGPD avec les technologies modernes (React, Next.js, Node.js, React Native) en respectant les contraintes de sécurité. Nous implémentons le Google Consent Mode v2, la TCF, les APIs de droits des personnes (DSAR, suppression), le chiffrement end-to-end quand nécessaire.

04
Compréhension du secteur

Notre expérience multi-secteur (e-santé, fintech, SaaS) nous permet de comprendre les enjeux spécifiques de votre industrie. Données sensibles (santé, données financières), durées de conservation sectorielles, obligations légales additionnelles : nous connaissons les pièges propres à chaque secteur.

Réglementation

Cadre réglementaire RGPD en France

La conformité RGPD est obligatoire pour toute organisation traitant des données personnelles en France. Le non-respect entraîne des amendes jusqu'à 20 millions € ou 4% du chiffre d'affaires.

01

RGPD (Règlement Général sur la Protection des Données)

Le RGPD s'applique à toute organisation établie dans l'UE ou visant des personnes qui s'y trouvent. Vos obligations : fonder chaque traitement sur une base légale (le consentement en est une parmi six), sécuriser les données (chiffrement, accès contrôlé), respecter les droits des personnes (accès, rectification, suppression), documenter vos traitements (registre), notifier à la CNIL les violations présentant un risque, si possible dans les 72 heures après en avoir pris connaissance.

Le RGPD ne fixe pas de montant minimal mais deux plafonds : 10 millions € ou 2% du chiffre d'affaires annuel mondial pour les manquements aux obligations du responsable de traitement (sécurité, registre, analyse d'impact), 20 millions € ou 4% pour les manquements aux principes de base, au consentement et aux droits des personnes.

02

ePrivacy et cookies (loi Informatique et Libertés, CNIL)

La directive ePrivacy (2002/58/CE), transposée en France à l'article 82 de la loi Informatique et Libertés, complète le RGPD pour les communications électroniques et les cookies. Elle exige que vous obteniez le consentement de l'utilisateur avant de stocker des informations sur son terminal ou d'y accéder (cookies, localStorage, IndexedDB), sauf traceurs strictement nécessaires au service.

Distinction clé : les cookies "strictement nécessaires" (session, authentification) ne nécessitent pas de consentement, alors que les cookies publicitaires en nécessitent un. Les cookies de mesure d'audience peuvent en être exemptés sous certaines conditions fixées par la CNIL.Lire notre guide sur les cookies →

03

Google Consent Mode v2

Google Consent Mode v2 est une API qui communique le statut du consentement à Google (Analytics, Ads). Google l'a mise à jour en novembre 2023 avec deux paramètres supplémentaires (ad_user_data et ad_personalization) et exige ces signaux pour continuer à utiliser la mesure, la personnalisation des annonces et le remarketing auprès des utilisateurs de l'EEE.

Consent Mode v2 existe en deux implémentations. En mode de base, aucune donnée n'est transmise à Google tant que l'utilisateur n'a pas consenti. En mode avancé, les balises Google envoient des mesures sans cookie en cas de refus, ce qui alimente une modélisation.

04

Sanctions CNIL (bilan 2025)

La CNIL (Commission Nationale de l'Informatique et des Libertés) est l'autorité française de contrôle du RGPD. En 2025, elle a prononcé 83 sanctions pour 486 839 500 € d'amendes cumulées. Principaux sujets : cookies et traceurs, vidéosurveillance des salariés, sécurité des données, défaut de coopération avec la CNIL, non-respect des droits des personnes. Plafonds légaux : 10 M € ou 2% du CA mondial, 20 M € ou 4% pour les manquements les plus graves. Lire notre guide sur les amendes CNIL →

Méthode

Le parcours de conformité RGPD

Nous vous accompagnons à chaque étape de votre mise en conformité RGPD, de l'audit initial à la gestion continue

1

Audit & cadrage

  • Audit de conformité RGPD actuelle
  • Identification des risques et lacunes
  • Création du registre des traitements
  • Analyse d'impact (AIPD) si nécessaire
  • Roadmap de conformité
  • Devis et planning
2

Mise en conformité

  • Implémentation privacy by design
  • Chiffrement des données
  • Gestion du consentement (cookies, DSAR)
  • Droits des personnes (accès, suppression)
  • Documentation RGPD
  • Tests et validation
3

Suivi continu

  • Maintenance de la conformité
  • Mise à jour du registre des traitements
  • Formation équipe RGPD
  • Gestion des incidents de sécurité
  • Audit annuel de conformité
  • Évolution réglementaire

Guides

Nos guides conformité RGPD

Ressources pour comprendre le RGPD et mettre en conformité votre application
01

Étude de cas : ConsentLab, notre CMP RGPD

Comment nous avons conçu et développons ConsentLab, notre propre plateforme de gestion du consentement conforme RGPD. Fonctionnalités, architecture et enseignements.

Lire le guide
02

Consentement RGPD et bandeaux cookies : guide complet

Consentement explicite, opt-in vs opt-out, Google Consent Mode v2, TCF, directives CNIL. Tout ce que vous devez savoir pour les cookies.

Lire le guide
03

Registre des traitements RGPD : création et maintenance

Structure d'un registre, finalités, données, durée de conservation, mesures de sécurité. Comment créer et mettre à jour votre registre RGPD.

Lire le guide
04

Droits des personnes RGPD : DSAR, suppression, portabilité

Droit d'accès (DSAR), droit de rectification, droit à l'oubli, droit à la portabilité. Comment implémenter ces droits techniquement.

Lire le guide
05

Amendes CNIL 2026 : les violations les plus courantes

Absence de consentement, données non sécurisées, non-respect des droits. Comment éviter les amendes CNIL jusqu'à 20M€.

Lire le guide
06

RGPD pour les PME : guide pratique et checklist

Obligations RGPD simplifiées pour les PME, checklist de conformité, ressources et outils gratuits. Comment démarrer votre conformité RGPD.

Lire le guide
07

Politique de confidentialité RGPD : modèle et guide

Modèle de politique de confidentialité conforme RGPD, clauses essentielles, intégration dans votre app web ou mobile.

Lire le guide
08

Mentions légales de site web : RGPD et ePrivacy

Mentions légales obligatoires pour un site web en France, conformité RGPD, cookies, respect du CNIL.

Lire le guide
09

Hébergement de données : certification HDS et souveraineté

Certification HDS pour les données de santé, souveraineté des données, RGPD et localisation en France.

Lire le guide

FAQ

Questions fréquentes

Qu'est-ce que la conformité RGPD et pourquoi est-elle obligatoire pour mon application ?
La conformité RGPD est l'obligation légale de protéger les données personnelles selon le règlement européen applicable depuis le 25 mai 2018. Elle s'applique à toute organisation établie dans l'UE, et à celles qui proposent des biens ou des services à des personnes se trouvant dans l'UE ou suivent leur comportement. Vos obligations incluent : fonder chaque traitement sur une base légale (le consentement en est une parmi six), garantir la sécurité des données, respecter les droits des personnes (accès, rectification, suppression), et documenter tous vos traitements. Une violation peut entraîner des amendes jusqu'à 20 millions € ou 4% de votre chiffre d'affaires. Nos fondateurs travaillent dans la e-santé depuis 2017, avant l'entrée en application du RGPD en 2018.
Qu'est-ce que le privacy by design et comment l'implémente-t-on ?
Le privacy by design est le principe d'intégrer la protection des données dès la conception d'une application, pas après coup. En pratique : chiffrement des données au repos (AES-256) et en transit (TLS 1.3), pseudonymisation des données sensibles, minimisation des données collectées (ne garder que ce qui est nécessaire), contrôle d'accès basé sur les rôles (RBAC), suppression automatique après la durée de rétention. Cette approche est plus efficace et moins coûteuse qu'une conformité ajoutée ultérieurement.
Comment gérer le consentement et les bandeaux cookies conformément au RGPD ?
Le consentement est l'une des six bases légales du RGPD : il n'est pas requis pour tout traitement de données personnelles. Il l'est en revanche avant de déposer des cookies et traceurs non essentiels (article 82 de la loi Informatique et Libertés). Concrètement : un bandeau cookie clair qui décrit chaque catégorie de cookies, des boutons distincts pour accepter/refuser par catégorie (analytiques, marketing), un refus aussi simple que l'acceptation, et la capacité de fournir à tout moment la preuve du consentement recueilli. La CNIL considère comme une bonne pratique de conserver le choix de l'utilisateur pendant 6 mois. Nous implémentons le Google Consent Mode v2 et la TCF de l'IAB Europe pour l'écosystème publicitaire, tout en restant conforme CNIL.
Qu'est-ce que le DSAR et comment l'implémenter techniquement ?
Le DSAR (Data Subject Access Request) est le droit d'une personne d'accéder à ses données. Légalement, vous avez un mois pour répondre, délai prolongeable de deux mois si la demande est complexe. Techniquement, vous devez pouvoir exporter toutes les données liées à une personne (identité, activités, interactions, données sensibles) en format structuré et exploitable. Nous implémentons des APIs d'export avec authentification forte, audit des accès, et mécanisme d'envoi sécurisé.
Qu'est-ce qu'une AIPD et quand est-elle obligatoire ?
L'AIPD est une étude d'impact obligatoire avant tout traitement de données à haut risque. Elle est exigée notamment pour : le traitement à grande échelle de données sensibles (santé, données biométriques), la surveillance systématique à grande échelle d'une zone accessible au public, l'évaluation systématique de personnes par un traitement automatisé qui fonde des décisions les affectant de manière significative. La CNIL l'impose aussi pour les traitements de sa liste et pour ceux qui remplissent au moins deux des neuf critères du G29. L'AIPD (Analyse d'Impact sur la Protection des Données, en anglais DPIA) comprend une analyse des risques et des mesures d'atténuation. La CNIL propose un cadre officiel. Nous guidons nos clients dans ce processus.
Que doit contenir un registre des traitements RGPD et comment le maintenir ?
Le registre des traitements est un document obligatoire qui documente tous vos traitements de données. Pour chaque traitement : finalité (pourquoi ?), catégories de personnes concernées et de données traitées, catégories de destinataires, transferts hors UE éventuels, durée de conservation, mesures de sécurité. Un registre incomplet expose à des risques à l'inspection CNIL. Nous créons des registres à partir de votre architecture technique, puis établissons des processus pour le tenir à jour lors d'évolutions.
Comment implémenter le droit à l'oubli (droit à la suppression) techniquement ?
Le droit à l'effacement (« droit à l'oubli ») impose de supprimer les données d'une personne qui le demande lorsque l'un des motifs de l'article 17 du RGPD s'applique (données devenues inutiles, retrait du consentement, opposition, traitement illicite), dans les meilleurs délais et au plus tard sous un mois. Techniquement, c'est complexe : suppression en base de données, suppression dans les sauvegardes, suppression dans les logs et archives, notification des tiers qui ont reçu les données. Certaines données doivent être conservées pour des raisons légales (comptabilité) : nous implémentons une pseudonymisation au lieu d'une suppression complète. Chaque secteur a des règles différentes.
Quelles sont les amendes CNIL les plus courantes et comment les éviter ?
En 2025, la CNIL a prononcé 83 sanctions pour 486 839 500 € d'amendes cumulées. Les principaux sujets : les cookies et traceurs (21 acteurs sanctionnés, notamment pour dépôt sans consentement), la vidéosurveillance des salariés (16 organismes) et la sécurité des données. En procédure simplifiée, les trois premiers motifs sont la sécurité insuffisante des données, l'absence de coopération avec la CNIL et le non-respect des droits des personnes. Les plafonds légaux sont de 10 millions € ou 2% du chiffre d'affaires annuel mondial, et de 20 millions € ou 4% pour les manquements les plus graves. En procédure simplifiée, l'amende est plafonnée à 20 000 € (100 000 € au-delà de 50 millions € de chiffre d'affaires). Nous mettons en place une conformité proactive : consentement clair, registre documenté, sécurité robuste.
Comment intégrer le RGPD à une architecture de microservices ou une PWA ?
La conformité RGPD en microservices exige un mappage complet des flux de données personnelles entre chaque service. Les architectures modernes compliquent la conformité : les données peuvent circuler entre plusieurs services, être stockées en cache, répliquées dans plusieurs régions. Pour RGPD : isolation des données personnelles, chiffrement entre services (mTLS), logging et traçabilité de chaque accès, processus d'export et suppression coordonnés. Nous avons implémenté ces contraintes dans des services React/Next.js avec Node.js backend.
Que se passe-t-il si ma startup n'est pas conforme RGPD lors d'une levée de fonds ou un rachat ?
Une non-conformité RGPD peut compliquer une levée de fonds ou peser sur la valorisation. C'est un risque en M&A : due diligence, responsabilité légale du vendeur, sanctions éventuelles après l'acquisition. Les investisseurs et acquéreurs demandent de plus en plus un audit RGPD. Une non-conformité peut conduire à renégocier le prix, à exiger des garanties ou à imposer un audit avant la signature. Nous avons vu des startups perdre des investissements pour cette raison. Mettre en conformité dès le départ (20-50k € en développement) coûte moins cher que de corriger après une violation.

Prochaine étape

Prêt à rendre votre application conforme RGPD ?

Contactez notre équipe d'experts en conformité RGPD pour discuter de votre projet de mise en conformité

La newsletter qu’on n’ignore pas

Abonnez-vous à notre newsletter pour recevoir nos derniers articles, retours d’expérience et conseils tech directement dans votre boîte mail.

Désinscription en un clic. Vos données restent privées.